18 czerwca 2026 dostałem maila od zaprzyjaźnionej agencji. W środku był zrzut bazy danych, kopia plików i jedno zdanie na końcu: „Strona dziś jeszcze wygląda normalnie, ale się martwię”. Agencja prowadzi cztery portale dla dużej firmy z branży farmaceutycznej w Niemczech. Klient zauważył w WordPressie obce konta i linki, których nikt z zespołu nie dodawał.
Dział prawny kazał od razu wyłączyć wszystkie cztery portale. Atakujący weszli przez lukę w popularnym płatnym motywie, który ma bardzo dobre wsparcie producenta. To wsparcie zadziałało: poprawka była gotowa do wgrania w dniu, w którym ogłoszono lukę. Czekała dwa tygodnie, bo aktualizacje zaplanowano raz na kilka tygodni.
Aktualizacja co kilka tygodni przestała wystarczać
Mogę się mylić co do skali, ale moim zdaniem rytm „raz na kilka tygodni” przestał chronić strony na WordPressie. Kilka lat temu sam tak zakładałem i nie widziałem w tym ryzyka. Może zakładałeś albo zakładałaś to samo, bo przez lata to działało. Dziś widzę w swojej pracy, że czas między ogłoszeniem luki a pierwszymi atakami się skraca, a narzędzia oparte na AI pomagają szukać luk tak samo badaczom, jak atakującym.
Ten mechanizm nazywam poczekalnią poprawek. Producent wydaje poprawkę bezpieczeństwa w dniu, w którym ogłasza lukę. Poprawka trafia do poczekalni i czeka na najbliższy zaplanowany termin aktualizacji. Przez cały ten czas informacja o luce jest publiczna, więc atakujący wiedzą, czego szukać. Gdy poprawki jeszcze nie ma, sytuacja jest inna: co wtedy robić, opisałem w artykule o lukach bez gotowej aktualizacji.
Poczekalnia przypomina drzwi, do których ślusarz dostarczył już nowy zamek, a montaż odłożono na koniec miesiąca. Drzwi wyglądają tak samo jak wczoraj. Zamek leży w szufladzie.
Porozmawiajmy o tym, jak długo poprawki czekają na Twojej stronie
20 minut przez telefon, bez zobowiązań.
Strona wyglądała normalnie, a w panelu były obce konta
Włamania na stronę rzadko widać od frontu. Portale z tej historii ładowały się, wyglądały jak zawsze i przyjmowały odwiedzających. Z mojego doświadczenia atakujący nie psują wyglądu strony, bo zepsuta strona szybko zwraca uwagę. Wolą dopisać własne konta i linki, które pracują dla nich tygodniami. Wygląd strony psuje raczej nieudana aktualizacja, o czym piszę niżej.
Dla właściciela placówki to ważna informacja. Jeśli oceniasz bezpieczeństwo strony po tym, jak wygląda, widzisz tylko witrynę od ulicy. Monitoring działa jak czujnik dymu: skraca czas od pierwszego śladu do reakcji. W tej historii obce konta zauważył klient, a nie system.
Jedna luka wyłączyła cztery portale naraz
Wszystkie cztery portale zbudowano na tym samym motywie. Stały na tym samym serwerze i miały ten sam adres IP. Dla agencji to wygoda: jedna wiedza, jeden sposób pracy, jeden termin aktualizacji dla wszystkich stron. Dla atakującego to cztery cele w jednym ruchu.
Wspólny szablon działa jak jeden klucz do czterech mieszkań. Oszczędza czas, dopóki ktoś go nie dorobi. Jeśli prowadzisz kilka placówek albo kilka stron na tym samym szablonie, ta część dotyczy Ciebie. Wspólna podstawa sama w sobie jest rozsądna. Ryzyko pojawia się wtedy, gdy wszystkie strony czekają na ten sam termin aktualizacji.
Czy aktualizacja WordPressa usunie moje wpisy i strony?
Nie, aktualizacja WordPressa nie usuwa wpisów ani stron. Treść leży w bazie danych, a aktualizacja wymienia pliki programu: rdzeń WordPressa, motyw albo wtyczki. Prawdziwe ryzyko leży gdzie indziej. Nowa wersja motywu może nie współpracować ze starszą wtyczką, a wtedy część strony przestaje działać albo wygląda inaczej.
Dlatego bezpieczna aktualizacja WordPressa zaczyna się od kopii zapasowej. Zaleca to także dokumentacja WordPressa. Kopia pozwala wrócić do stanu sprzed zmiany, a test na kopii strony pokazuje konflikt, zanim zobaczą go pacjenci.
W mojej praktyce poprawki bezpieczeństwa są małe i rzadko coś psują, więc instaluje się je od razu. Duże wydania, które zmieniają funkcje, warto najpierw sprawdzić na kopii. To proste rozróżnienie wystarczy, żeby obawa przed aktualizacją nie odsyłała poprawek do poczekalni.
Cztery godziny naprawy, siedem dni wyłączenia
Sama naprawa zajęła mniej czasu, niż wszyscy się spodziewali. Pracowałem na kopii portali w odizolowanym środowisku. Znalazłem lukę, wgrałem poprawki, wyczyściłem kod i przeskanowałem każdy portal: około czterech godzin pracy na stronę.
Czyste portale były gotowe, ale dział prawny nie pozwolił ich uruchomić. Klient rozważał zamknięcie dwóch z czterech stron na stałe. Agencja, dział marketingu i dział prawny szukały odpowiedzi na te same pytania: czy atakujący wrócą, co mogło wyciec i kto ma podjąć decyzję. Nikt nie miał procesu na taką sytuację, więc decyzje zastąpiła panika.
Zgodę na uruchomienie dostaliśmy po siedmiu dniach. Pokazałem, gdzie leżał błąd, jak strony są teraz zabezpieczone i co sprawdziłem na każdej z nich. Dział prawny musiał najpierw zrozumieć, co się stało, a dopiero potem mógł zaufać czystym stronom.
Najwięcej kosztowało zaufanie, nie kod.
Dziś wspieram tę agencję i doradzam przy tych portalach.
Jak sprawdzić, czy WordPress jest aktualny?
Najprościej w panelu WordPressa: otwórz Kokpit, a potem Aktualizacje. Ta strona pokazuje, czy rdzeń, motyw i wtyczki mają nowsze wersje. Jeśli nigdy tego nie robiłeś albo nie robiłaś, nie potrzebujesz do tego wiedzy technicznej.
Przy motywach płatnych sprawdź osobno wersję motywu i wersję jego wtyczek. Niektóre motywy mają własny kreator stron jako osobną wtyczkę, a obie części dostają poprawki niezależnie od siebie.
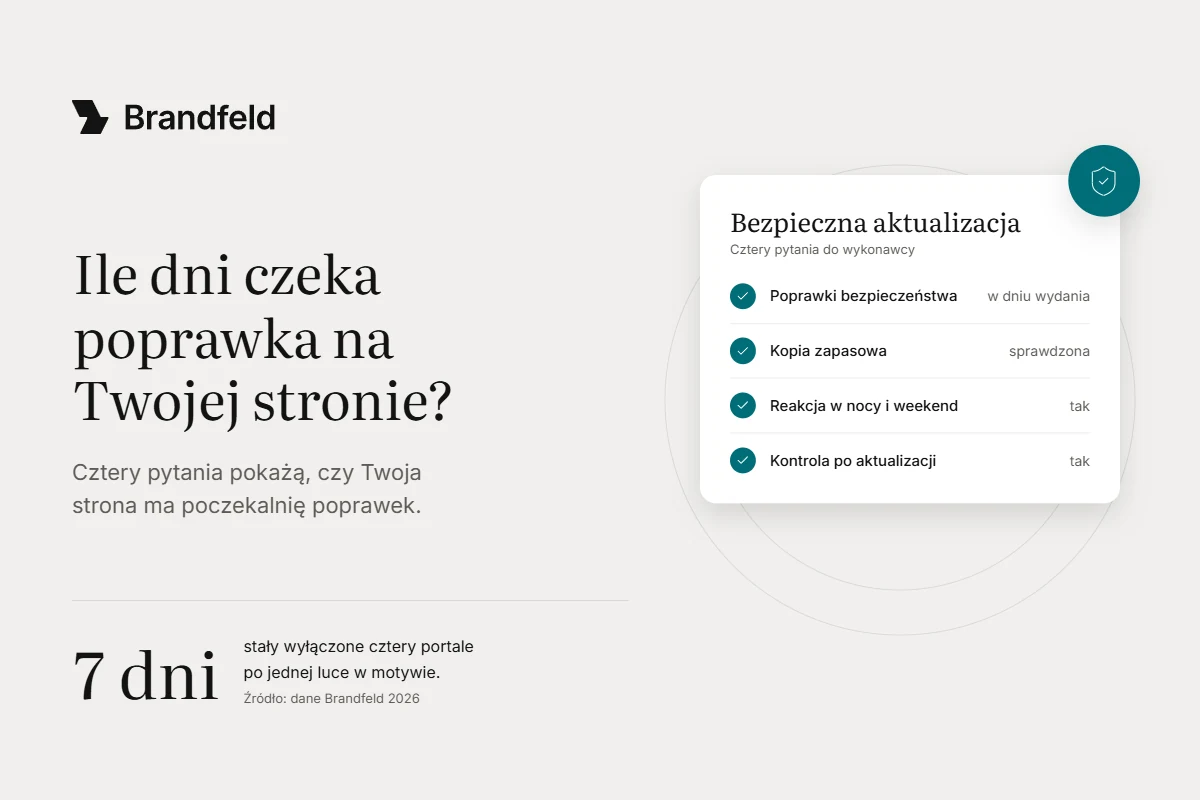
Jeśli stroną zajmuje się wykonawca, zadaj mu cztery pytania:
- W ciągu ilu dni od wydania poprawki bezpieczeństwa przez producenta instalujesz ją na mojej stronie?
- Gdzie trzymasz kopię zapasową i kiedy ostatnio sprawdzałeś, że da się z niej odtworzyć stronę?
- Kto reaguje, gdy coś się stanie w nocy albo w weekend?
- Kto sprawdza stronę po aktualizacji i jak to robi?
Jeśli odpowiedź na pierwsze pytanie brzmi „przy najbliższej comiesięcznej aktualizacji”, Twoja strona ma poczekalnię poprawek. Z czego składa się dobra opieka nad stroną, opisałem w artykule o opiece nad stroną internetową.
Co z tego wynika
Częstotliwość aktualizacji mówi niewiele. Liczy się czas, przez jaki poprawka bezpieczeństwa czeka na instalację. W historii czterech portali czekała dwa tygodnie i to wystarczyło. Pierwszy krok jest prosty: zapytaj osobę albo firmę, która opiekuje się Twoją stroną, w ciągu ilu dni od wydania poprawki przez producenta wgrywa ją na Twoją stronę.
Źródła
- WordPress Developer Resources, „Upgrading WordPress”: https://developer.wordpress.org/upgrade/upgrading/
- Learn WordPress, „Managing Updates”: https://learn.wordpress.org/tutorial/managing-updates/
- Przypadek czterech portali: praca autora, czerwiec 2026.