Strona placówki powstaje, działa i przez dwa albo trzy lata nikt do niej nie zagląda. Potem przychodzi drobna zmiana i okazuje się, że niczego nie da się już ruszyć bez kilku nakładających się napraw jednocześnie, a temat zaczyna wymykać się spod kontroli. Naprawa kosztowałaby więcej niż nowa strona, więc właściciel płaci drugi raz za projekt i wdrożenie. Na rynku widzę ten scenariusz często i prawie zawsze ma tę samą przyczynę: zabrakło opieki nad stroną internetową.
Ze stronami, którymi się opiekuję, tak się nie dzieje. Część z nich działa od kilkunastu lat, niektóre nawet od piętnastu. Żadna nie musiała powstawać od nowa z powodu zaniedbania. Stoi za tym regularna, dość nudna praca.
Moim zdaniem ten rachunek źle się liczy już na starcie. Opieka nie jest kosztem doklejonym do strony, tylko tym, co pozwala zapłacić za budowę raz. Poniżej jest opis tego, z czego się składa, ile kosztuje jej brak i jak sprawdzić wykonawcę, zanim podpiszesz umowę.
Z czego składa się opieka nad stroną internetową?
Opieka nad stroną internetową to pięć powtarzalnych zadań: aktualizacje, kopie zapasowe, ochrona przed atakami, monitoring i dbanie o szybkość. Żadne z nich nie jest spektakularne. Każde chroni przed cichymi awariami, czyli usterkami bez widocznego objawu, o których właściciel dowiaduje się za późno.
Ciche awarie są groźne właśnie dlatego, że strona z zewnątrz wygląda normalnie. Formularz przestaje wysyłać wiadomości, a na stronie głównej niczego nie widać. Kod wstrzyknięty przez atakującego czeka w plikach tygodniami. Kopia zapasowa nie robi się od miesiąca i nikt tego nie zauważa, dopóki nie jest potrzebna.
| Obszar | Co robi | Co się dzieje bez niego | Jak często |
|---|---|---|---|
| Aktualizacje | zamyka znane luki w WordPressie i wtyczkach | luka opisana publicznie zostaje otwarta | poprawki bezpieczeństwa w 24 godziny, reszta kilka razy w tygodniu |
| Kopie zapasowe | pozwala cofnąć stronę do stanu sprzed problemu | po awarii nie ma do czego wrócić | codziennie, poza serwerem |
| Ochrona przed atakami | zatrzymuje ruch, który próbuje wykorzystać lukę | atak trafia na stronę, zanim pojawi się poprawka | stale |
| Monitoring | wykrywa, że strona albo formularz przestały działać | o awarii mówi pacjent albo nikt | co kilka minut |
| Szybkość | pilnuje, żeby strona nie zwalniała z czasem | strona traci odwiedzających po cichu | przy każdej większej zmianie |
Porozmawiajmy o opiece nad stroną Twojej placówki
20 minut przez telefon, bez zobowiązań.
Jak często aktualizować stronę i wtyczki?
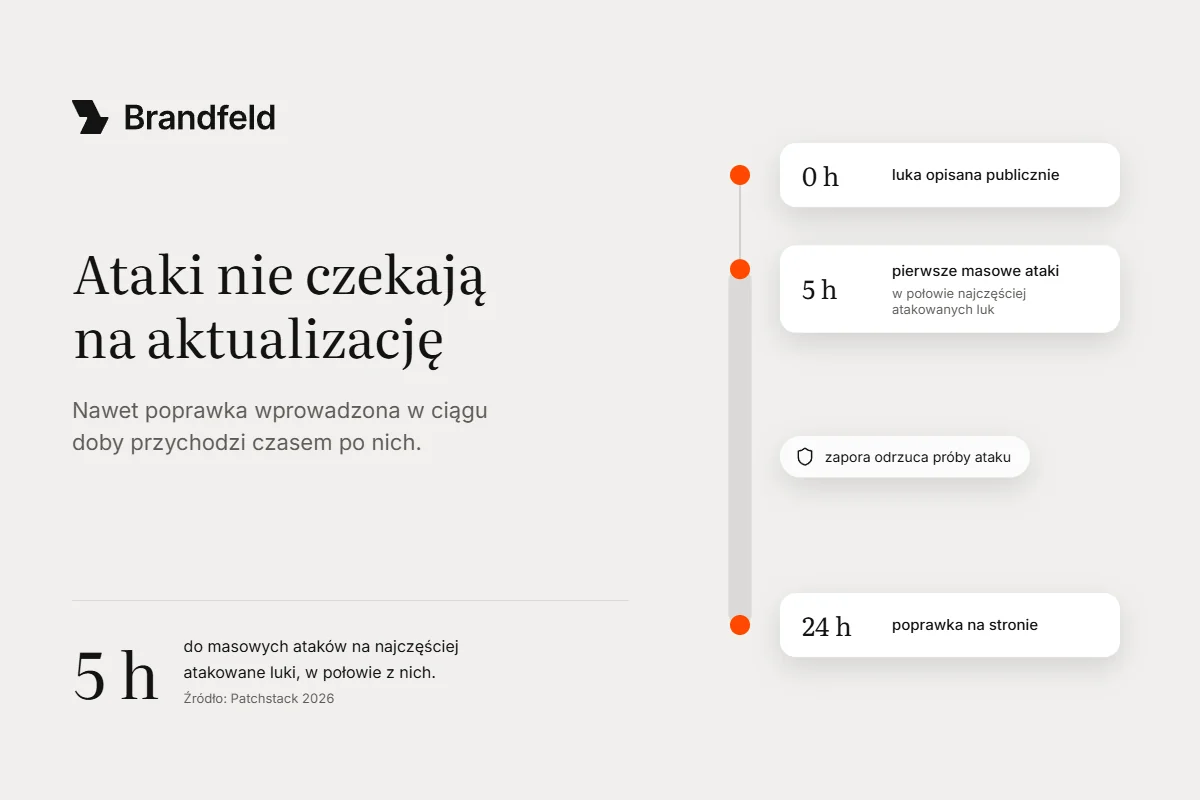
Poprawki bezpieczeństwa wprowadzam w ciągu 24 godzin od ich wydania, a pozostałe aktualizacje kilka razy w tygodniu. To tempo nie jest przesadą. Patchstack, firma zajmująca się bezpieczeństwem WordPressa, co roku publikuje raport o wykrytych lukach. Według wydania za 2025 rok opisano 11 334 nowe luki w WordPressie, jego wtyczkach i motywach, a 91% z nich dotyczyło wtyczek, czyli dodatków rozszerzających możliwości WordPressa.
Publiczny opis luki działa w dwie strony: autor wtyczki wie, co naprawić, a atakujący wiedzą, czego szukać. Według tego samego raportu luki atakowane najczęściej w połowie przypadków ściągały pierwsze masowe ataki w ciągu pięciu godzin od ujawnienia.
Z tej liczby wynika rzecz mniej oczywista: nawet szybka aktualizacja przychodzi czasem po pierwszych atakach. Dlatego w praktyce opieka nad stroną WordPress nie kończy się na klikaniu „aktualizuj”. Przed każdą aktualizacją powstaje kopia zapasowa, a po niej trzeba sprawdzić, czy strona i formularze działają tak jak przed zmianą. Nowa wersja wtyczki potrafi gryźć się z inną wtyczką albo z motywem, czyli szablonem wyglądu strony, a wtedy kopia sprzed kwadransa oszczędza godziny naprawy.
Aktualizacje obejmują więcej niż przycisk w panelu WordPressa. Wtyczki premium często aktualizują się tylko przy ważnej licencji, więc nieprzedłużona licencja oznacza wtyczkę zamrożoną w starej wersji. PHP, czyli język programowania, w którym WordPress działa na serwerze, też ma wersje z terminem ważności i wymaga zmiany, zanim przestanie dostawać poprawki. Najtrudniejszy przypadek to wtyczka porzucona przez autora: poprawka do niej już nie powstanie, więc trzeba ją wymienić na inną. Jak wygląda poczekalnia poprawek na przykładzie czterech portali, przeczytasz w artykule o tym, jak często robić aktualizację WordPressa.
Czy kopia zapasowa na serwerze wystarczy?
Kopia zapasowa trzymana na tym samym serwerze co strona nie wystarczy, bo znika razem z nim. Działa jak zapasowy klucz pod wycieraczką: jest pod ręką, ale ten, kto wszedł do domu, znajdzie go pierwszy. Przy awarii serwera albo udanym ataku taka kopia przepada razem ze stroną.
Dobra kopia spełnia trzy warunki. Powstaje codziennie, leży poza serwerem strony i była choć raz przywrócona na próbę. Ten trzeci warunek jest najczęściej pomijany. Kopia, której nikt nigdy nie przywracał, jest tylko obietnicą.
Liczy się też to, jak daleko wstecz sięgają kopie. Ciche awarie wychodzą na jaw po tygodniach, a kopia z wczoraj zawiera już wstrzyknięty kod albo zepsuty formularz. Kopie powinny więc obejmować pliki i bazę danych oraz sięgać na tyle daleko, żeby dało się wrócić do stanu sprzed problemu.
Pytanie kontrolne jest proste: kiedy ostatnio ktoś przywrócił Twoją stronę z kopii i sprawdził, czy działa? Jeśli nikt nie zna odpowiedzi, kopia jest niewiadomą. Jak często robić kopie i gdzie je przechowywać, sprawdzisz w artykule o kopii zapasowej strony.
Jak chronić stronę, zanim pojawi się poprawka?
Stronę między ujawnieniem luki a poprawką chroni zapora aplikacyjna, w skrócie WAF. To filtr, który sprawdza każde żądanie, zanim dotrze ono do strony. Żądania wyglądające jak próba ataku odrzuca. Działa jak bramkarz, który zatrzymuje przy wejściu każdego, kto przyszedł wyważyć drzwi.
Zapora jest potrzebna, bo na część luk w ogóle nie ma jeszcze poprawki. Patchstack podaje, że w 2025 roku 46% luk nie miało poprawki w chwili ujawnienia. Sama aktualizacja nie pomoże, jeśli autor wtyczki jeszcze jej nie wydał.
Drugim zabezpieczeniem są regularne skany plików. Szukają kodu, który pojawił się na serwerze bez wiedzy właściciela, na przykład przekierowania pacjentów na obcą stronę. Taki kod potrafi działać tylko na telefonach albo tylko dla odwiedzających z Google, więc właściciel sprawdzający stronę z komputera niczego nie widzi.
Osobna sprawa to dostęp do panelu. Konto administratora byłego współpracownika albo wspólne hasło dla kilku osób to drzwi, których żadna zapora nie zamknie. Lista kont z dostępem powinna być krótka i aktualna. Do tego dochodzą roboty, które próbują haseł po kolei, tysiącami: blokada konta po kilku nieudanych próbach i logowanie dwuetapowe zamykają tę drogę. Jak to wyglądało w praktyce przy październikowej luce w PHP, opisałem w artykule o tym, co robić, gdy aktualizacji jeszcze nie ma.
Skąd wiesz, że strona naprawdę działa?
O tym, że strona działa, mówi monitoring, który sprawdza ją co kilka minut i przy problemie powiadamia człowieka. Bez niego informacja o awarii przychodzi od rodziny pacjenta albo nie przychodzi wcale. Monitoring jest jak czujnik dymu: sam pożaru nie ugasi, za to skraca czas od pierwszego dymu do reakcji.
Sam test „czy strona się otwiera” to za mało. Najdroższe ciche awarie dotyczą rzeczy, które działają na pierwszy rzut oka. Formularz wyświetla podziękowanie, ale wiadomość nie dociera do skrzynki. Numer telefonu w stopce po zmianie motywu przestaje być klikalny na telefonie. Rejestracja do ośrodka czeka na zgłoszenia, których nie ma.
Takie awarie zostawiają ślad w logach serwera, który wysyła maile ze strony. Log to dziennik, w którym serwer zapisuje każdą próbę wysłania wiadomości, także nieudaną. W opiece błędy wysyłki formularza widzimy właśnie tam, zanim zauważy je ktokolwiek w placówce.
Monitoring ma sens tylko wtedy, gdy alarm trafia do kogoś, kto zareaguje. Powiadomienie wysłane na skrzynkę, której nikt nie czyta w weekend, niczego nie skraca. Dobra opieka ustala z góry, kto dostaje alarm, w jakich godzinach i co robi w pierwszej kolejności.
Sprawdzałeś albo sprawdzałaś ostatnio własny formularz, wysyłając przez niego wiadomość? To zajmuje dwie minuty, a mówi więcej niż wygląd strony głównej. Kolejność działań na dzień, w którym strona w ogóle przestaje odpowiadać, jest w artykule o tym, co robić, gdy strona internetowa nie działa.
Czy szybkość strony to też część opieki?
Szybkość jest częścią opieki, bo strona zwalnia stopniowo i nikt nie zauważa dnia, w którym stała się wolna. Każda nowa wtyczka, każde zdjęcie wgrane w pełnej rozdzielczości i każdy miesiąc rosnącej bazy danych dokładają ułamek sekundy. Po kilku latach te ułamki składają się w stronę, którą osoba szukająca pomocy zamyka, zanim się wczyta.
Najczęściej cytowane badanie Google z 2016 roku, oparte na ponad 10 tysiącach serwisów, podaje, że ponad połowa wizyt na telefonie (53%) prawdopodobnie kończy się porzuceniem, gdy strona ładuje się dłużej niż trzy sekundy. Badanie ma dziesięć lat i powstało dla wydawców serwisów z reklamami, więc to rząd wielkości, a nie obietnica.
Osoba szukająca pomocy zwykle nie siedzi przy szybkim łączu w biurze. Szuka ośrodka na telefonie, często wieczorem i w stresie, czasem w miejscu ze słabym zasięgiem. Strona, która na komputerze w recepcji ładuje się sprawnie, na takim telefonie potrafi wisieć wiele sekund. Sprawdzisz to bezpłatnym narzędziem Google PageSpeed Insights: po wpisaniu adresu pokazuje osobny wynik dla telefonu i komputera oraz listę elementów, które spowalniają stronę.
W dobrej opiece szybkość sprawdza się po każdej większej zmianie, przede wszystkim na telefonie. Rachunek przychodzi później: wolna strona traci odwiedzających, zanim ktokolwiek zobaczy to w statystykach.
Ile naprawdę kosztuje zaniedbana strona
Każda opieka nad stroną WordPress ma cenę, ale jej brak też ma swoją, tylko rozłożoną w czasie i zapisaną w innych rubrykach. Pierwsza rubryka to przebudowy. Strona budowana od nowa co trzy lata to w ciągu piętnastu lat pięć projektów i pięć wdrożeń. Strona utrzymywana od początku to jeden projekt i piętnaście lat regularnych, mniejszych kosztów.
Naprawa po latach drożeje z prostego powodu. Strona zostawiona na kilka lat przypomina pole minowe: każda aktualizacja i każda zmiana wersji PHP może uruchomić mniejszy albo większy problem, bo zaległości nakładają się na siebie. Przy bieżącej opiece te same zmiany przychodzą pojedynczo, małymi krokami, a codzienna kopia zapasowa działa jak siatka bezpieczeństwa. Jeśli coś pójdzie nie tak, strona wraca do stanu sprzed zmiany.
Przebudowa kosztuje też czas, którego nie ma w żadnej fakturze. Jeśli prowadziłeś albo prowadziłaś kiedyś projekt nowej strony, pamiętasz spotkania, akceptacje, zbieranie zdjęć kadry i poprawianie treści. Przy przebudowie co trzy lata ta praca wraca do zespołu placówki regularnie.
Niewidoczne koszty: utracone zgłoszenia i dane o zdrowiu
Druga rubryka kosztów zaniedbanej strony to przychód, którego nie widać. Formularz, który przez miesiąc nie wysyłał wiadomości, nie zostawia śladu w żadnym raporcie. Reklamy się wyświetlają, pozycje w Google stoją, strona ładuje się szybko, tylko telefon milczy, a placówka orientuje się po tygodniu albo dwóch, gdy porówna liczbę zgłoszeń z poprzednim miesiącem. Placówka nie wie, ile osób próbowało się z nią skontaktować, więc nie wie też, ile ją to kosztowało. To jest wąskie gardło, którego nikt nie mierzy. Do tej rubryki trafia też strona zainfekowana: przeglądarka potrafi wyświetlić przed nią ostrzeżenie, a osoba szukająca pomocy nie będzie sprawdzać, czy jest przesadzone.
Trzecia rubryka to obowiązki prawne. Formularz placówki zdrowia psychicznego albo ośrodka terapii uzależnień przyjmuje informacje o zdrowiu, nawet gdy pyta tylko o imię i telefon: w polu „wiadomość” ludzie opisują uzależnienie bliskiej osoby albo przyjmowane leki. RODO zalicza dane o zdrowiu do szczególnych kategorii danych (art. 9). Gdy dojdzie do naruszenia, administrator zgłasza je Prezesowi Urzędu Ochrony Danych Osobowych bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin od jego stwierdzenia (art. 33), a przy wysokim ryzyku zawiadamia też osoby, których dane dotyczą (art. 34). Za naruszenia przepisów grożą administracyjne kary pieniężne (art. 83). Strona, w której nikt nie zagląda do plików, utrudnia nawet samo stwierdzenie, że do naruszenia doszło.
Jak wybrać wykonawcę opieki nad stroną?
Wykonawcę najłatwiej ocenić po odpowiedziach na kilka konkretnych pytań. Dobra opieka nad stroną www daje się sprawdzić, bo zostawia ślady: daty aktualizacji, raporty z kopii, historię alarmów i dziennik zablokowanych ataków. Poniżej sześć pytań i odpowiedzi, które powinny zapalić czerwoną flagę.
- Jak szybko wprowadzacie poprawki bezpieczeństwa? Niepokojąca odpowiedź: „raz w miesiącu, w ramach pakietu”.
- Gdzie są przechowywane kopie zapasowe i kiedy ostatnio sprawdzaliście przywracanie? Niepokojąca odpowiedź: „na hostingu” albo dłuższa cisza.
- Co chroni stronę, zanim autor wtyczki wyda poprawkę? Niepokojąca odpowiedź: „aktualizujemy, to wystarczy”.
- Kto dostaje alarm, gdy strona przestanie działać w sobotę o 23:00? Niepokojąca odpowiedź: „klient nam zgłosi”.
- Kto ma dostęp administratora do strony? Niepokojąca odpowiedź: „każdy, kto kiedyś przy niej pracował”.
- Co dostaję co miesiąc na piśmie? Niepokojąca odpowiedź: nic albo sam rachunek.
Żadne z tych pytań nie wymaga wiedzy technicznej. Wymaga tylko tego, żeby zadać je przed podpisaniem umowy.
Co z tego wynika
Strona może działać piętnaście lat, ale tylko wtedy, gdy ktoś regularnie zamyka luki i patrzy na rzeczy, które psują się po cichu. Bez tego płacisz za budowę kilka razy, a koszt cichych awarii zostaje w rubrykach, których nikt nie czyta. Pierwszy krok nie wymaga żadnej decyzji: wyślij dziś wiadomość przez własny formularz i sprawdź, czy dotarła.
Źródła
- Patchstack, State of WordPress Security in 2026 (dane za 2025 rok): https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- Google, The need for mobile speed (wrzesień 2016): https://blog.google/products/admanager/the-need-for-mobile-speed/
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO), art. 9, 33, 34 i 83, stan prawny na 16 listopada 2026: https://eur-lex.europa.eu/legal-content/PL/TXT/?uri=CELEX:32016R0679