20 października, dzień przed zapowiedzianą aktualizacją, szczegóły dwóch krytycznych luk w PHP wyciekły do mediów społecznościowych. PHP to język programowania, w którym na serwerze działa WordPress, a z nim strony wielu ośrodków terapii. Oficjalną aktualizację zapowiedziano na następne popołudnie. Do tego czasu każdy, kto przeczytał opis luki, wiedział, czego szukać, a właściciele stron nie mieli czego zainstalować.
Tego dnia trzeba było zdecydować, czy czekamy na aktualizację, czy zabezpieczamy strony klientów sami, bez pewności, że to wystarczy. Moim zdaniem właśnie w takich godzinach widać, ile jest wart serwis strony. O bezpieczeństwie nie decyduje to, jak często ktoś instaluje aktualizacje, tylko to, co robi, kiedy aktualizacji jeszcze nie ma. Ten czas to okno bez aktualizacji.
Cztery dni, w których aktualizacji nie było
Luki nie były nowe. Pierwsze sygnały problemu, z którego wyrosły, widziano już w 2024 roku, ale jego pełną skalę zrozumiano dopiero w sierpniu 2026. Między 11 sierpnia a 18 września trzy niezależne zespoły badaczy zgłosiły twórcom PHP tę samą przyczynę błędu i wszystkie pracowały z pomocą modeli AI. Według jednego z nich luki dotyczyły każdej wersji PHP wydanej w ostatnich dziesięciu latach.
Przez kolejne tygodnie twórcy PHP przygotowywali poprawkę w tajemnicy, z publikacją zaplanowaną na 22 października o 16:00. To zwykła procedura: szczegóły luki ujawnia się dopiero razem z aktualizacją, żeby atakujący nie dostali przewagi. Tym razem się nie udało. 20 października w sieci krążyły już oznaczenia obu luk, a potem przypadkiem opublikowane nagranie pokazujące atak, więc termin przyspieszono o dobę. Okno bez aktualizacji istniało więc od sierpnia, tylko przez dwa miesiące wiedziała o nim wąska grupa ludzi.
Ktoś spoza tej grupy wiedział o lukach wcześniej. Amazon prowadzi sieć serwerów-pułapek, które udają zwykłe strony i zapisują każdą próbę ataku. Jedna z nich zarejestrowała próbę wykorzystania tych luk już 17 października, cztery dni przed ich ujawnieniem. Nie wiadomo, skąd atakujący znał szczegóły, ani czy gdziekolwiek mu się udało.
Porozmawiajmy o tym, kto pilnuje Twojej strony
20 minut przez telefon, bez zobowiązań.
Urzędy wyłączały strony, zanim przyszły włamania
Instytucje publiczne wybrały najprostszą drogę i wyłączały strony. Amerykańska NSA zaleciła wyłączenie stron, których nie da się od razu zaktualizować, a brytyjskie NCSC radziło to samo. 21 października wyłączono między innymi stronę holenderskiej izby niższej parlamentu, fińskie publiczne usługi sieciowe, strony francuskich prefektur i część niemieckich serwisów federalnych. W Wielkiej Brytanii nie działały strony rad miejskich Edynburga i Oksfordu oraz londyńskiej policji. W Polsce Centralny Ośrodek Informatyki wyłączył część stron Biuletynu Informacji Publicznej. Wyłączenia były zapobiegawcze i nie wynikały z włamań. Pokazują jednak, jak poważnie potraktowano problem.
21 października około 16:00 PHP wydało poprawione wersje. W ciągu kilku godzin firma F5 rejestrowała tysiące prób ataku. Pierwsze potwierdzone udane włamania przyszły trzy dni później: 24 października serwery-pułapki zapisały 35 udanych przejęć z dwóch adresów. 26 października amerykańska agencja CISA wpisała obie luki na listę wykorzystywanych w atakach.
Te daty warto czytać dokładnie. Próba ataku to jeszcze nie włamanie, a podatna strona to jeszcze nie strona zainfekowana. Część wczesnych doniesień o udanych atakach wycofano, bo się nie potwierdziły. W tamtych dniach nikt jednak nie wiedział, jak szybko próby zamienią się w skuteczne włamania. Z tą niewiedzą każdy administrator musiał podjąć decyzję.
Czy aktualny WordPress chroni przed luką w PHP?
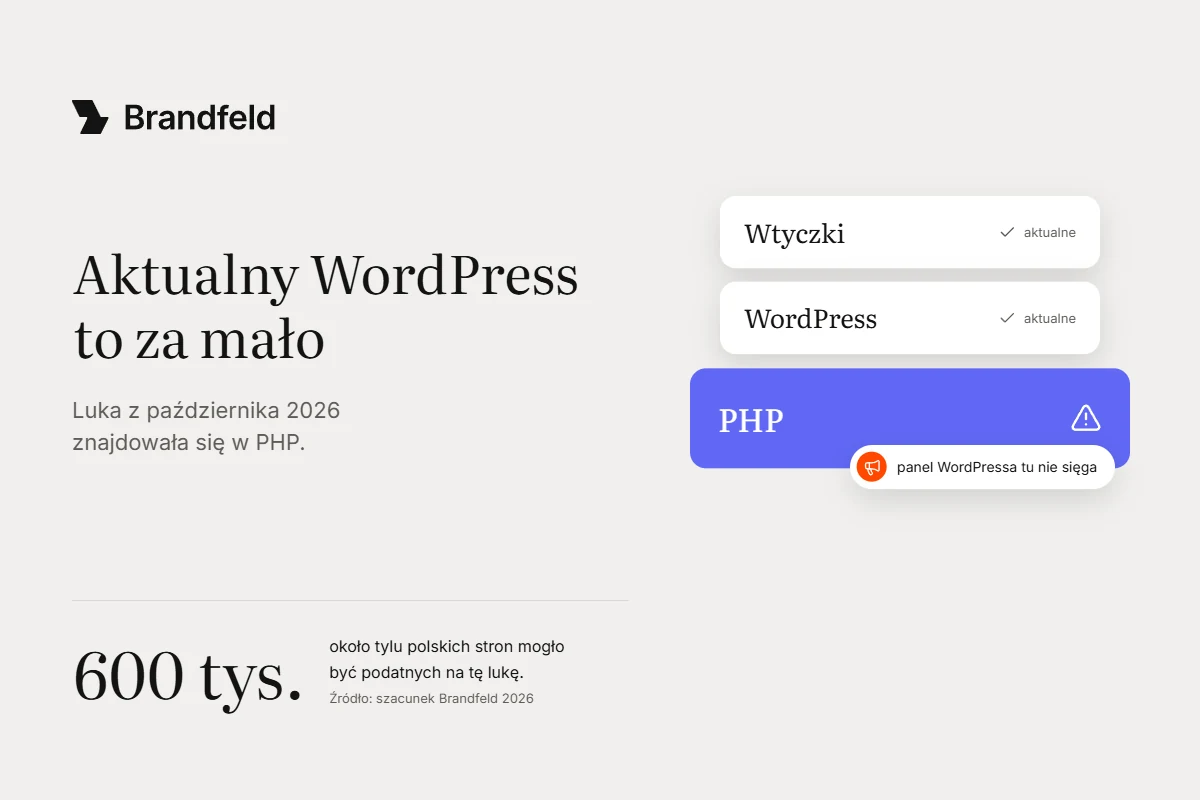
Aktualny WordPress przed tą luką nie chronił, bo luka znajdowała się pod nim. PHP działa na serwerze, a dopiero na nim działa WordPress z wtyczkami. To jak fundament domu: można wyremontować wszystkie pokoje, a pęknięty fundament zostaje pęknięty. Panel WordPressa do PHP w ogóle nie sięga, więc nawet jeśli dbałeś albo dbałaś o każdą wtyczkę, strona mogła być podatna.
O wersji PHP decyduje ten, kto zarządza serwerem: hosting albo firma, która prowadzi stronę. Właściciel placówki zwykle nie wie, kto to jest w jego przypadku. Pytanie kontrolne brzmi więc prosto: kto u Ciebie aktualizuje PHP i skąd się dowie, że trzeba to zrobić dziś, a nie za miesiąc? Jak często aktualizować sam WordPress i wtyczki, opisałem w artykule o aktualizacji WordPressa i poczekalni poprawek.
Kto atakuje stronę ośrodka terapii?
Stronę ośrodka terapii atakują automaty. Nikt nie siedzi przed ekranem i nie wybiera celu. Programy przeczesują sieć w poszukiwaniu jednej konkretnej luki i uderzają wszędzie, gdzie ją znajdą. Działa to jak złodziej, który chodzi po osiedlu i po kolei naciska klamki we wszystkich drzwiach. Branża, wielkość placówki i to, czy strona komuś się podoba, nie mają w tym znaczenia.
Skala tej luki była duża, bo PHP obsługuje około 70% stron, których język na serwerze da się rozpoznać. Według naszego szacunku w Polsce podatnych mogło być około 600 tysięcy stron. Liczba jest przybliżona, bo łączy dwie dane z różnych źródeł, a o tym, czy daną stronę dało się zaatakować, decydowały też ustawienia serwera. Jeśli strona Twojego ośrodka stoi na WordPressie, była w tej puli.
Automat nie sprawdza, czyja to strona.
Co zrobiliśmy 20 października
20 października po południu było jasne, że oficjalna aktualizacja przyjdzie najwcześniej następnego dnia. Uznałem, że nie będziemy czekać. Opisy luki pojawiały się wtedy w tempie kilku na godzinę, więc przy ich analizie korzystałem z AI. Z opisanego mechanizmu ataku złożyłem własną blokadę: kombinację zabezpieczeń na kilku drogach, którymi atakujący mógł wejść. Wdrożyliśmy ją tego samego dnia na wszystkich serwerach, które mamy pod opieką, czyli na kilkudziesięciu stronach.
Blokada objęła mechanizm wgrywania plików na serwer: ten, z którego korzystają formularze z załącznikami i biblioteka zdjęć w WordPressie. Miała twarde granice i nie sięgała poza ten mechanizm, więc reszta strony nie mogła się przez nią zepsuć.
Niewiadoma była inna: czy blokada wystarczy. Opis luki był świeży i nie istniało publiczne narzędzie, którym dałoby się sprawdzić skuteczność takiej blokady.
Ile kosztowała blokada
Blokada miała swoją cenę, bo przez dobę na stronach naszych klientów nie dało się wgrywać plików, w tym zdjęć do WordPressa. To był akceptowalny koszt. Klienci dostali krótką informację o tym, co robimy i dlaczego. Przyjęli ją dobrze, jako działanie zapobiegawcze.
Działało to jak zamknięcie jednego pasa na moście zamiast całego mostu. Agencje państwowe radziły wyłączyć stronę, której nie da się zaktualizować, a urzędy w kilku krajach tak zrobiły. Żadna z serwisowanych przez nas stron nie była w tym czasie wyłączona, a jedyną niedostępną funkcją było wgrywanie plików.
Po wydaniu aktualizacji zaktualizowaliśmy PHP i zdjęliśmy własne obejście. Wgrywanie plików wróciło, ale na zaostrzonych ustawieniach, które zostały u nas na stałe. Wyczynu w tym nie było.
Opisuję to, bo właśnie o tej różnicy najtrudniej rozmawia się przy podpisywaniu umowy na serwis. Ktoś śledzi takie sprawy na bieżąco, ocenia ryzyko w ciągu kilku godzin i podejmuje decyzję, która coś kosztuje, zanim pojawi się gotowe rozwiązanie.
O terminie aktualizacji decyduje człowiek
Harmonogram „aktualizacje dwa razy w miesiącu” przy takiej luce nie działa, bo luka nie zna harmonogramu. Jeśli poważna luka wyjdzie w czwartek, a najbliższy termin prac wypada za dwanaście dni, strona przez dwanaście dni jest podatna. Odwrotna skrajność też kosztuje: wgranie każdej aktualizacji zaraz po premierze kończy się czasem zepsutym formularzem w piątek po południu.
W praktyce praca polega na rozróżnianiu. Tę aktualizację wgrywamy od razu, tę w poniedziałek, a tej wcale, bo dotyczy funkcji, której strona nie używa. Gdy aktualizacji jeszcze nie ma, trzeba zdecydować, co zablokować i ile to będzie kosztować. Takiej decyzji nie da się zapisać w pakiecie ani w częstotliwości.
Jeśli pytałeś albo pytałaś kiedyś wykonawcę o bezpieczeństwo, odpowiedź zwykle dotyczyła częstotliwości. Zamiast tego zapytaj, kto u niego decyduje o terminie aktualizacji i co robi, kiedy aktualizacji jeszcze nie ma. Jeśli usłyszysz tylko „raz w miesiącu, w pakiecie”, to czerwona flaga. Pozostałe pytania do wykonawcy i pełny zakres serwisu opisałem w artykule o serwisie i opiece nad stroną internetową.
Co z tego wynika
Październikowa luka w PHP nie była ostatnia, a następna też może się pojawić, zanim ktokolwiek wyda aktualizację. Moim zdaniem właścicielowi placówki wystarczy wiedzieć jedno: kto u niego podejmie decyzję w oknie bez aktualizacji i ile czasu mu to zajmie. Pierwszy krok jest prosty: zapytaj swojego wykonawcę, co robił z Twoją stroną między 20 a 21 października.
Źródła
- Amazon Threat Intelligence, próba ataku 17 października 2026: https://aws.amazon.com/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/
- Recorded Future, przebieg wycieku i poprawione wersje PHP: https://www.recordedfuture.com/blog/php2shell-vulnerability-exploitation
- Cloud Security Alliance, zgłoszenia luk od sierpnia 2026 i zakres wersji PHP: https://labs.cloudsecurityalliance.org/wp-content/uploads/2026/10/CSA_research_note_php2shell_pre_disclosure_exploitation_20261023-csa-styled.pdf
- The New Stack, pierwsze sygnały z 2024 roku i wyciek przed publikacją: https://thenewstack.io/php2shell-chainguard-embargo-dispute/
- InfoWorld, zaplanowany termin publikacji poprawki: https://www.infoworld.com/article/4239342/php2shell-exposes-the-weakness-in-coordinated-vulnerability-disclosure.html
- F5 Labs, pierwsze 24 godziny po ujawnieniu luk: https://f5.com/labs/articles/php2shell-exploitation-attempts-observed
- BankInfoSecurity, potwierdzone włamania na serwery-pułapki: https://www.bankinfosecurity.com/honeypots-now-recording-in-the-wild-php2shell-exploits-a-33206
- BleepingComputer, CISA dopisuje luki do listy wykorzystywanych: https://bleepingcomputer.com/news/security/cisa-confirms-php2shell-vulnerabilities-now-exploited-in-attacks
- Silicon UK, zalecenie NSA: https://www.silicon.co.uk/cybersecurity/php-patch-631972
- The National, wyłączenia stron w Europie: https://www.thenationalnews.com/news/europe/2026/10/22/uk-orders-dozens-of-official-websites-offline-after-flaw-warnings/
- IBTimes, strona holenderskiej izby niższej parlamentu i fińskie usługi publiczne: https://www.ibtimes.sg/A000OoS
- Irish News (PA), zalecenie NCSC oraz strony rad Edynburga i Oksfordu: https://www.irishnews.com/news/uk/websites-around-the-world-taken-offline-after-ai-finds-critical-security-flaw-ESBKKJTNNRJDBHZN3WAMWBUTQY/
- LBC, strona londyńskiej policji: https://www.lbc.co.uk/article/uk-internet-outage-php-websites-tech-5HjdkDd_2/
- ITwiz, wyłączenie części stron BIP: https://itwiz.pl/?p=75594
- W3Techs, udział PHP wśród stron: https://w3techs.com/technologies/details/pl-php
- Nasz szacunek liczby podatnych stron w Polsce: około 900 tysięcy aktywnych stron (nazwa.pl, maj 2025, metody badania nie podano: https://xyz.pl/?p=69784) razy udział PHP od 60 do 75% (W3Techs, z zapasem, bo udział w Polsce może być inny), co daje od 540 do 680 tysięcy, czyli około 600 tysięcy.